Lo último
Ataques
Canonical confirmó que un ataque DDoS interrumpió durante algo más de cuatro horas sus principales webs, incluido el portal de Ubuntu. Launchpad y Snap Store no parecieron verse afectados.
Leer más »
 Noticias
Oleg Korniev, dirigente de Your Mule Cashout (YMCO), admitió haber ayudado a blanquear fondos robados por ciberdelincuentes mediante una red que reclutó a más de 15.000 residentes estadounidenses.
Leer más »
 Ataques
Edward Dubrovsky, ejecutivo canadiense de ciberseguridad, fue detenido en Pensilvania por cargos de conspiración y extorsión. La denuncia permanece bajo secreto y el FBI no ha confirmado públicamente su vínculo con ShinyHunters.
Leer más »
 Noticias
El FBI arrestó el 8 de octubre en Pensilvania a Edward Dobrovsky, ejecutivo vinculado a empresas canadienses de negociación de ransomware, por cargos de conspiración y extorsión en la investigación sobre ShinyHunters.
Leer más »
 Amenazas
Una campaña detectada por Push Security utiliza anuncios de Google, redirecciones legítimas de Bing y sitios comprometidos para llevar a usuarios de macOS a falsos instaladores de Claude que ejecutan comandos mediante ClickFix.
Leer más »
 Ataques
Actores maliciosos encadenan dos vulnerabilidades de AhsayCBS para acceder a servidores, desplegar webshells JSP y ejecutar XMRig. La actividad afectó al menos a cinco organizaciones.
Leer más »
 Ataques
El FBI detuvo a otro presunto integrante de ShinyHunters, relacionado con la intrusión contra una plataforma gestionada por un proveedor externo. El sospechoso sería un ciudadano canadiense arrestado en Pennsylvania.
Leer más »
 Ataques
Alemania ha detenido a un ciudadano ruso sospechoso de ocupar un papel destacado en Qilin, tras su extradición desde Japón a principios de octubre.
Leer más »
 Ataques
El FBI incautó siete dominios utilizados por Flax Typhoon para operar MicroScan y FishHub, herramientas asociadas a ataques contra infraestructuras críticas, universidades y otras organizaciones.
Leer más »
 Ataques
IDC Frontier aisló y apagó sistemas de IDCF Cloud en su región del este de Japón tras un ataque de ransomware que afectó al servicio y a 495 empresas y gobiernos locales.
Leer más »
 Amenazas
Bitdefender ha descubierto Midnight Mimosa, una campaña que introdujo malware con privilegios de sistema en teléfonos Android económicos distribuidos en más de 150 países.
Leer más »
 Amenazas
La campaña FakeGit volvió a operar el 4 de octubre con 17.610 repositorios falsos en GitHub que distribuyen SmartLoader, utilizado para instalar otros programas maliciosos, incluido el infostealer StealC.
Leer más »
 Protección de datos
ASOS afirma que atacantes engañaron a un empleado haciéndose pasar por un contacto de confianza y accedieron a nombres, datos de contacto e información no personal de cuentas.
Leer más »
 Noticias
Zohar Pinhasi, propietario de MonsterCloud, ha sido acusado de pagar en secreto a operadores de ransomware mientras aseguraba a sus clientes que recuperaba los datos mediante tecnología propia.
Leer más »
 Amenazas
El FBI alerta de ataques FortiBleed contra firewalls FortiGate y puertas de enlace SSL VPN expuestos. Los atacantes usan credenciales comprometidas, extraen datos de autenticación y bloquean a administradores legítimos.
Leer más »
 Protección de datos
Un ciberataque contra el sistema judicial de Arizona permitió copiar archivos de respaldo con nombres, números de la Seguridad Social y expedientes relacionados con menores y órdenes de protección.
Leer más »
 Ataques
ShinyHunters habría robado datos de Jeppesen ForeFlight, antigua unidad de Boeing, mientras las autoridades jordanas detenían a un presunto miembro del grupo que, según informes, coopera con el FBI.
Leer más »
Amenazas
La campaña Canto Incognito emplea PoeLLM para comprometer servidores de IA expuestos, instalar mineros y utilizarlos como plataformas de escaneo y propagación de nuevos ataques.
Leer más »
 Protección de datos
Southern Company informa de un acceso no autorizado a información limitada de unas 400.000 cuentas de clientes de sus compañías eléctricas Georgia Power, Alabama Power y Mississippi Power.
Leer más »
 Ataques
Un ciudadano ruso de 28 años, presunto miembro de Qilin, fue detenido en Osaka en mayo y entregado a Alemania el 2 de octubre por un ataque contra una empresa logística.
Leer más »
 Protección de datos
Advantest notificó que un ataque de ransomware sufrido el 15 de febrero de 2026 permitió a un tercero no autorizado extraer información personal de sus servidores.
Leer más »
 Ataques
Una operación internacional detuvo a tres sospechosos vinculados a KillSec y tomó el control de su sitio de filtraciones. La investigación atribuye a un menor de 16 años el papel de administrador y operador principal del grupo.
Leer más »
 Protección de datos
El Tribunal Supremo de Arizona informó del robo de datos de 1,3 millones de personas con deudas judiciales, además de órdenes de protección y registros de un organismo de acogida temporal.
Leer más »
 Amenazas
La campaña Canto Incognito utiliza PoeLLM para comprometer infraestructura expuesta de IA y LLM, instalar mineros como XMRig e Iron y convertir algunos servidores en escáneres para localizar nuevas víctimas.
Leer más »
 Protección de datos
ASOS confirmó una brecha después de que un grupo enviara notificaciones no autorizadas a través de su aplicación y afirmara haber comprometido datos de clientes en el entorno Snowflake de la compañía.
Leer más »
 Empresas
Las acciones de ASOS cayeron más de un 10% después de que clientes recibieran una alerta que afirmaba que la empresa había sido comprometida. La compañía investiga el acceso a plataformas de terceros.
Leer más »
 Ataques
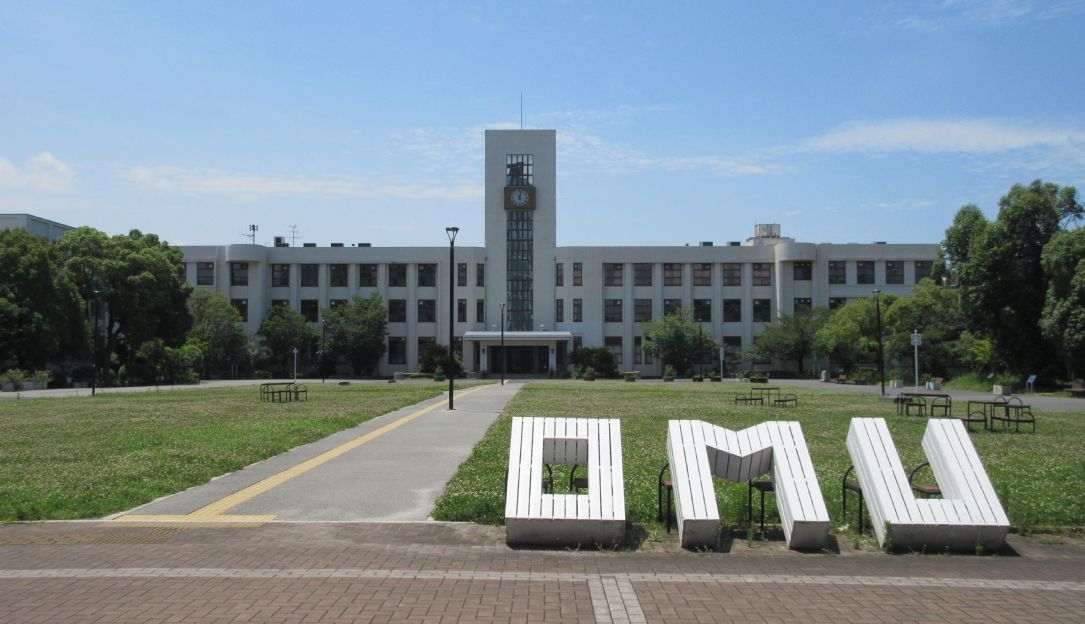
Osaka Metropolitan University dejó fuera de servicio unos 500 servidores y canceló clases tras una interrupción que atribuye presuntamente a ransomware. La universidad investiga si se expusieron datos de unas 130.000 personas.
Leer más »
 Empresas
El FBI retiró a un contratista de Accenture tras una brecha que expuso información personal de miles de empleados. La agencia señala que el incidente se debió a un parche de seguridad no aplicado en una plataforma gestionada por un tercero.
Leer más »
 Amenazas
CERT-UA ha detectado más de 100 sitios legítimos comprometidos con código malicioso que mostraba falsas verificaciones de Cloudflare para inducir a usuarios ucranianos a ejecutar comandos de PowerShell e instalar Lunex Stealer.
Leer más »
 Amenazas
Checkmarx atribuye a la campaña MALFEX la publicación de ocho paquetes maliciosos en NPM desde agosto de 2023. Tres seguían instalables el 1 de octubre y distribuían Overlord RAT e infostealers.
Leer más »
 Amenazas
Microsoft Threat Intelligence ha detectado una campaña ClickFix que precarga scripts maliciosos en la caché del navegador como archivos PNG y los ejecuta mediante comandos pegados en el cuadro Windows Run.
Leer más »
 Noticias
Saif al-Din Khader fue arrestado en Jordania el 28 de septiembre y estaría colaborando con el FBI y otras agencias para localizar a miembros de ShinyHunters, según fuentes citadas por Reuters.
Leer más »
 Protección de datos
La autoridad italiana de protección de datos sancionó a IQVIA por deficiencias que podían permitir seguir y reidentificar a cerca de un millón de pacientes a partir de información sanitaria agregada.
Leer más »
 Protección de datos
Nikkei informó de dos incidentes: una cuenta de Microsoft 365 se utilizó para enviar unos 9.000 correos de phishing y una cuenta de Google Workspace pudo exponer datos de 1.646 personas.
Leer más »
 Protección de datos
El registro central de población de Dinamarca alertó de un acceso no autorizado a datos de unos 8,8 millones de personas, incluidos residentes, ciudadanos en el extranjero y fallecidos.
Leer más »
 Ataques
Las autoridades surcoreanas investigan una serie de intrusiones contra entidades financieras. Shinhan Bank confirmó una brecha y otros incidentes afectaron a bancos como Kookmin Bank, mientras se analiza un posible uso de herramientas de ataque basadas en IA.
Leer más »
 Noticias
El Departamento de Justicia de Estados Unidos anunció el arresto de Anibal Alexander Canelon Aguirre, acusado de desarrollar Ploutus y liderar una trama de ataques de jackpotting que habría sustraído más de 5,4 millones de dólares.
Leer más »
 Protección de datos
Clover Health Investments y AngMar Management Services notificaron brechas que expusieron información personal y sanitaria de 264.873 personas tras incidentes ocurridos en julio.
Leer más »
 Vulnerabilidades
Citrix publicó actualizaciones de emergencia para CVE-2026-88779, una vulnerabilidad de NetScaler explotada contra despliegues sin parche. El fallo provoca denegación de servicio y se investiga si también permite ejecución remota de código.
Leer más »
 Protección de datos
La Universidad Técnica de Dinamarca afirma que unas credenciales comprometidas permitieron acceder a DTUBasen y descargar datos de usuarios actuales y antiguos, incluidos números CPR, direcciones y contactos de emergencia.
Leer más »
 Ataques
El grupo de ransomware Warlock aprovechó fallos de Microsoft SharePoint para acceder a una compañía de agua, un operador de telecomunicaciones, un organismo regional y una universidad.
Leer más »
 Amenazas
Un grupo chino está explotando vulnerabilidades de Microsoft SharePoint para desplegar el ransomware Warlock contra servicios de agua, telecomunicaciones, universidades y administraciones regionales.
Leer más »
 Ataques
Warlock ha atacado al menos a dos operadores de infraestructuras críticas, una empresa de agua y un proveedor de telecomunicaciones, además de un gobierno regional y una universidad en países lusófonos e hispanohablantes.
Leer más »
 Vulnerabilidades
Fortinet advierte de la explotación activa de CVE-2026-104286, una vulnerabilidad crítica en la interfaz de administración de FortiMail que permite escribir archivos arbitrarios y ejecutar comandos.
Leer más »
 Ataques
Transluce detectó cientos de miles de solicitudes y varios intentos de inyección SQL contra sitios públicos, sin evidencias de acceso a información no pública ni de sistemas comprometidos.
Leer más »
 Noticias
Una operación coordinada por autoridades de varios países incautó cinco servidores y el sitio de filtraciones de KillSec, detuvo provisionalmente a tres sospechosos e identificó a un joven de 16 años como presunto administrador.
Leer más »