
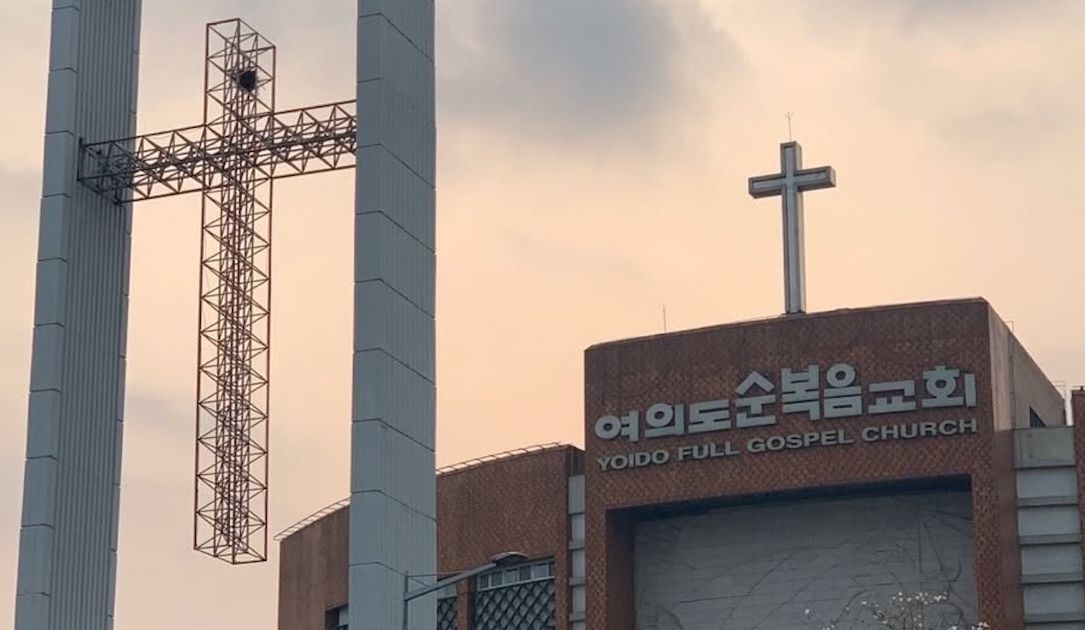
Yoido Full Gospel Church y SaRang Church, dos de las mayores congregaciones protestantes de Corea del Sur, investigan ciberataques que pudieron comprometer información personal, registros financieros y documentos internos de sus miembros.
Yoido Full Gospel Church comunicó a medios locales que había identificado un conjunto de datos con información personal asociada a aproximadamente 850.000 miembros. La organización trabaja con las autoridades y especialistas en ciberseguridad para determinar el alcance del incidente y evitar daños adicionales.
SaRang Church también confirmó que investiga un ataque sospechoso y que ha adoptado medidas para impedir nuevas afectaciones, aunque no ha comunicado cuántas personas podrían estar implicadas ni ha identificado a los responsables.
La investigación de Oasis Security analizó archivos recuperados de un servidor controlado por los atacantes y situado en el extranjero. En una de las intrusiones se recuperaron más de 47 GB de información, incluidos datos de miembros, registros de nóminas y contabilidad, comunicaciones internas, credenciales de empleados, informes y copias de seguridad.
Los atacantes instalaron una web shell para controlar de forma remota un servidor comprometido y obtener acceso con privilegios de administrador a sistemas internos. En otro incidente utilizaron contraseñas filtradas y fallos en aplicaciones internas para acceder a cuentas no autorizadas, restablecer contraseñas y entrar en el software SAP empleado para gestionar operaciones y datos de empleados.
Oasis Security señaló que los registros comprometidos en este segundo caso incluían información de unos 89.000 miembros y archivos de recursos humanos de 286 empleados, entre ellos el pastor principal. También se accedió a información de estudiantes y personal vinculada a un ministerio universitario. Los investigadores situaron probablemente las intrusiones en agosto y detectaron una infraestructura reutilizada en un ataque anterior contra una plataforma cristiana estadounidense, aunque no identificaron a los autores ni su motivación.
La firma también encontró indicios del uso de inteligencia artificial para analizar vulnerabilidades, examinar software, desplazarse por redes internas y extraer datos. Fuente: The Record.
Más noticias
 Nikkei comunica una tercera brecha en un mes con 1,83 millones de registros expuestos
 Anne Arundel County confirma una brecha de datos tras una intrusión en agosto
 Zeabur cerrará tras sufrir una segunda brecha de seguridad en dos meses
 AOMEI aún no ha notificado a los clientes afectados por el secuestro de sus actualizaciones
 Versiones de OVHcloud CLI comprometidas en GitHub distribuían malware para robar secretos
 Ahold Delhaize confirma un ciberataque que afectó a servicios en Estados Unidos y Europa