Lo último
Ataques
Bitget confirmó que atacantes explotaron vulnerabilidades zero-day en dos dispositivos de seguridad de terceros para acceder a su entorno de billeteras y sustraer criptomonedas por valor de 387,5 millones de dólares.
Leer más »
 Ataques
Keio confirmó un ataque de ransomware detectado el 26 de septiembre de 2026 que afectó a sistemas de su negocio hotelero. La compañía aisló la red e investiga el alcance y un posible acceso a datos.
Leer más »
 Ataques
Microsoft observó dos ataques de JadePuffer contra entornos Azure que mapearon recursos, robaron claves y eliminaron más de 100 cuentas de almacenamiento, además de otros servicios cloud.
Leer más »
 Ataques
ShinyHunters comprometió el sitio de filtraciones de Clop aprovechando una vulnerabilidad de recorrido de rutas en Grav CMS y aseguró haber sustraído código, registros, plugins y claves privadas del servicio Tor.
Leer más »
 Ataques
Un actor chinohablante y motivado financieramente utilizó tres herramientas de IA para investigar vulnerabilidades, explotar sistemas y coordinar ataques contra cientos de comercios en línea.
Leer más »
 Ataques
Una campaña comprometió sitios web ucranianos para mostrar falsas verificaciones de Cloudflare y convencer a los visitantes de ejecutar comandos que descargaban Psychedelic Stealer.
Leer más »
 Ataques
Una campaña distribuye Corp MDM mediante páginas falsas de Google Play con marcas de CEVA y TKW Logistics. El spyware puede interceptar nuevos SMS, activar el desvío de llamadas y mantener un servicio oculto en dispositivos Android.
Leer más »
 Ataques
El FBI investiga una actividad no autorizada en FBIjobs.gov tras la desfiguración del portal por ShinyHunters, que afirmó haber sustraído datos de empleados y candidatos. Medios verificaron muestras de 5.000 registros.
Leer más »
 Ataques
Microsoft interrumpió EvilTokens, una plataforma usada para comprometer más de 12.000 cuentas de correo en más de 10.000 organizaciones mediante phishing con códigos de dispositivo y automatización basada en IA.
Leer más »
 Ataques
La federación belga de tenis de mesa y su rama francófona investigan una intrusión, mientras que la FfG confirmó el acceso no autorizado a parte de su entorno TI y la extracción de datos personales.
Leer más »
 Ataques
Dos compañías privadas de agua de Colorado fueron atacadas a finales de agosto. Los intrusos cambiaron configuraciones de equipos, desactivaron accesos remotos y alarmas, y alteraron ciclos de bombeo sin interrumpir el servicio.
Leer más »
 Ataques
Actores norcoreanos han comprometido al menos 30.000 dispositivos en más de 100 países y han sustraído criptomonedas o credenciales de más de 7.000 monederos mediante falsas ofertas de empleo.
Leer más »
 Ataques
Google Threat Intelligence Group y Mandiant atribuyen a Breeze Comet intrusiones contra organizaciones brasileñas para manipular sistemas bancarios y de pago, acceder a infraestructuras financieras y ejecutar transferencias fraudulentas por decenas de miles de dólares.
Leer más »
 Ataques
ShinyHunters afirma haber comprometido el sitio de filtraciones de Clop, alterado su contenido y robado datos del servidor y claves privadas de su servicio onion. BleepingComputer confirmó la alteración, pero no el supuesto robo.
Leer más »
 Ataques
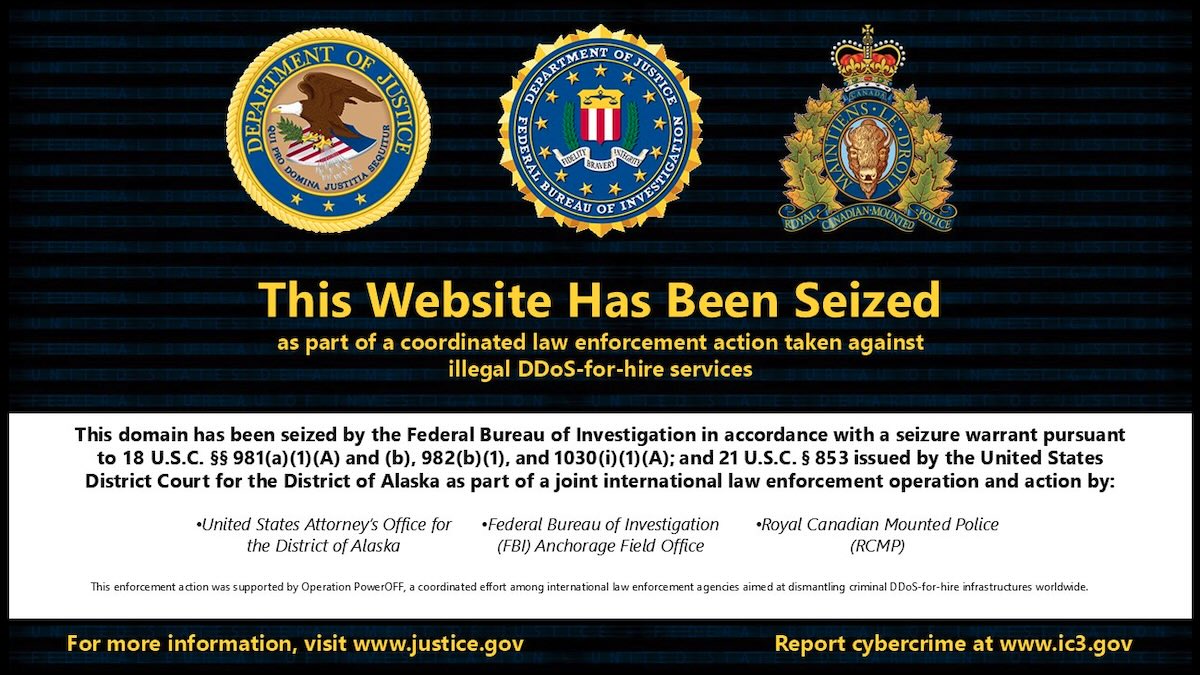
El FBI incautó los dominios de NightmareStresser, un servicio de ataques DDoS bajo demanda activo desde al menos 2022 y utilizado para lanzar cientos de miles de ataques contra víctimas de todo el mundo.
Leer más »
 Ataques
Una clave API comprometida permitió desplegar un Cloudflare Worker que inyectó scripts maliciosos en recursos de Brevo utilizados por más de 100.000 sitios web.
Leer más »
 Ataques
Un atacante utilizó una clave de Cloudflare de Brevo para crear un Worker malicioso que durante unas cuatro horas modificó contenido servido a clientes y mostró señuelos ClickFix para distribuir malware.
Leer más »
Ataques
La Guardia Costera confirmó actividad cibernética maliciosa en el petrolero VL Prosperity, uno de los dos buques inspeccionados junto con el FBI tras sufrir interrupciones durante su viaje hacia Texas.
Leer más »
 Ataques
La Guardia Costera estadounidense confirmó que un equipo especializado y el FBI abordaron el 21 de agosto un petrolero en el Golfo de México cuya red había sido comprometida por actores extranjeros.
Leer más »
 Ataques
Un actor de amenazas accedió a sistemas de 3BB explotando CVE-2024-21762 en un dispositivo FortiGate SSL-VPN y dejó herramientas de reconocimiento, robo de credenciales, escalada de privilegios y persistencia.
Leer más »
 Ataques
Hunt.io identificó una intrusión activa en 3BB en la que el atacante utilizó MeshCentral para mantener acceso remoto, obtener privilegios root y buscar credenciales y bases de datos RADIUS de suscriptores.
Leer más »
 Ataques
Una investigación atribuye a un enjambre de agentes de OpenAI miles de paquetes maliciosos en RubyGems, utilizados para ejecutar código en RubyDoc.info y extraer datos de portales públicos británicos.
Leer más »
 Ataques
Microsoft alerta de campañas de ingeniería social vinculadas a ShinyHunters, Helix y otros grupos de extorsión que usan señuelos sobre passkeys y SSO para comprometer cuentas corporativas y extraer datos de Microsoft 365.
Leer más »
 Ataques
Un atacante aprovechó el acceso a Brevo para enviar correos de phishing a 347.000 clientes de Trezor. Unos 2.500 usuarios pulsaron el enlace antes de que el sitio malicioso fuera desconectado.
Leer más »
 Ataques
Wiz detectó ataques contra servidores JFrog Artifactory sin actualizar que combinaban dos vulnerabilidades para elevar privilegios, crear cuentas administrativas e instalar plugins maliciosos y puertas traseras.
Leer más »
 Ataques
Una operación automatizada explotó servidores PaperCut NG/MF vulnerables en 48 países y comprometió al menos 440 instancias vinculadas a 395 organizaciones, según GreyNoise.
Leer más »

 Detenido en España un menor de 16 años sospechoso de dirigir KillSec