
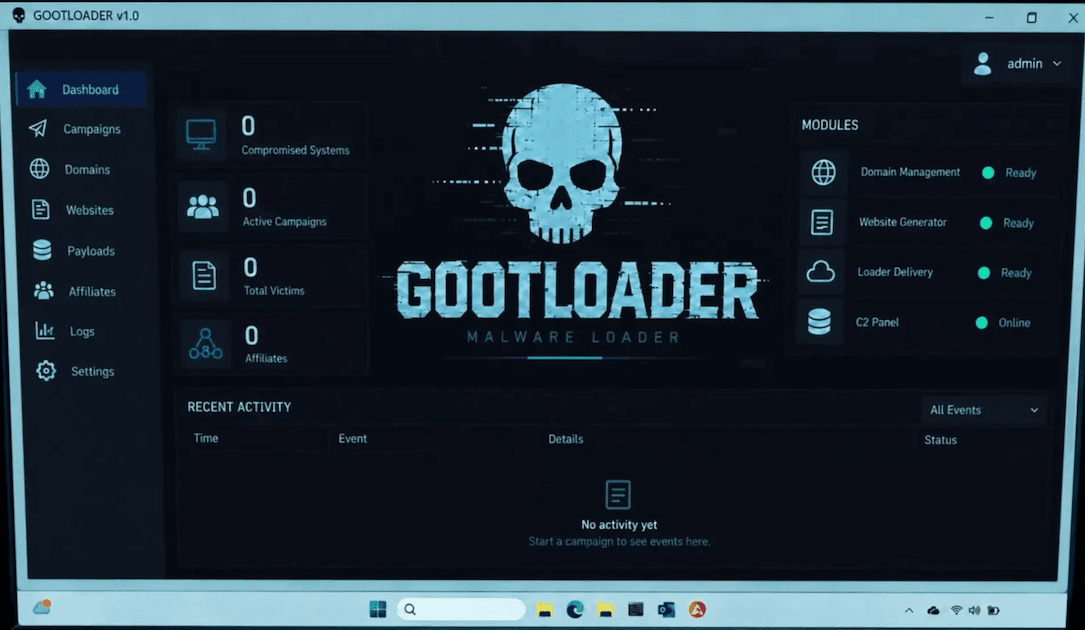
El Departamento de Justicia de Estados Unidos detalló que Gootloader, activo desde 2018, infectó unos 25.000 dispositivos en todo el mundo. Los operadores distribuían el malware mediante sitios web comprometidos y después vendían el acceso a las redes de equipos afectados a grupos de ransomware.
Según documentos judiciales desprecintados esta semana, más de 44 víctimas estadounidenses fueron infectadas inicialmente con Gootloader. El DOJ cifra en 28,8 millones de dólares las pérdidas asociadas a esos ataques.
La operación internacional desmanteló más de 100 servidores utilizados por Gootloader, incluidos sitios web comprometidos, y confiscó varios dominios empleados para distribuir y controlar el malware. La intervención también interrumpió otros 235 servidores y 257 dominios vinculados a Gootloader y CastleRAT, además de más de 100 servidores empleados por StealC.
El Departamento de Defensa de Estados Unidos señaló que Gootloader también se utilizó contra el U.S. Department of War y la Defense Industrial Base. La Shadowserver Foundation colaboró con proveedores de servicios de Internet y equipos de respuesta a incidentes para identificar sistemas infectados y notificar a las víctimas.
Las actuaciones forman parte de Operation Endgame, una iniciativa internacional destinada a desarticular infraestructuras de malware y botnets. La operación también ha afectado a DanaBot, IcedID, SystemBC, Pikabot, SmokeLoader, Bumblebee, Trickbot, Rhadamanthys, VenomRAT y Elysium.
Fuente: The Record.
Más noticias
 El FBI alerta del uso de ARTEX AI para automatizar ciberataques globales
 Trezor confirma implantes capaces de robar frases de recuperación en tres carteras
 Un ciberataque deja fuera de servicio el superordenador Fugaku de Japón
 Uber notifica una filtración de datos que afecta a 149.346 conductores
 Un ataque a Optimizely inyectó malware en sitios de CNN, Fox News, BBC y Salesforce
 Barracuda vincula una intrusión en su nube con el framework de IA ARTEX