
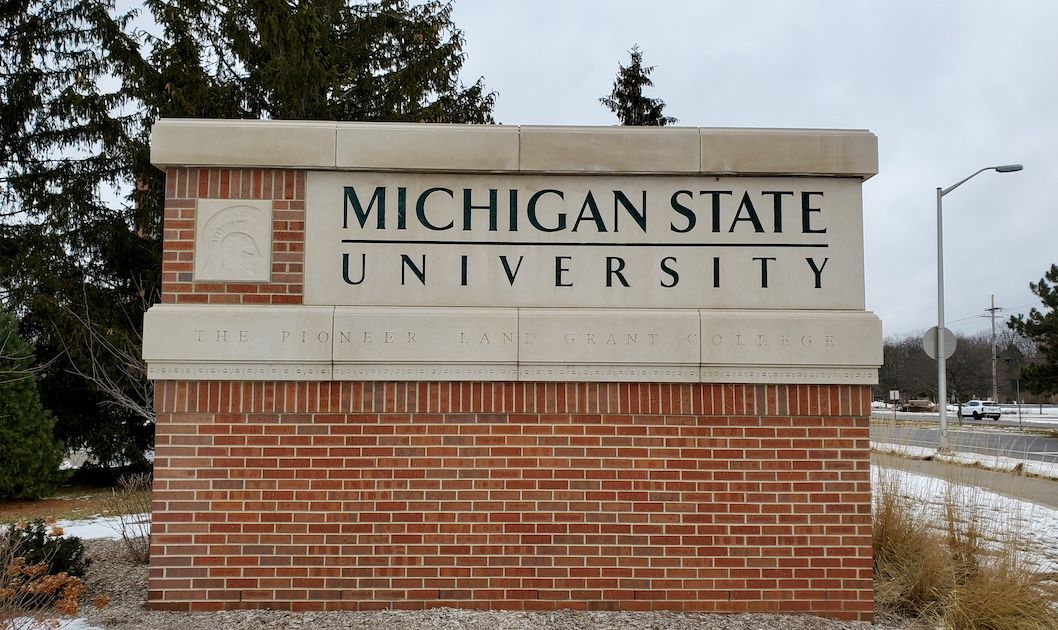
Michigan State University informó de que detectó actividad cibernética sospechosa a comienzos de octubre y activó una investigación. El 1 de octubre, su equipo de TI exigió a todos los usuarios con una cuenta MSU NetID restablecer la contraseña y crear otra de al menos 15 caracteres.
El domingo por la tarde, la banda de ransomware BYOD añadió a la universidad a su sitio de filtraciones y aseguró haber sustraído información personal de 1,3 millones de estudiantes actuales y antiguos. La organización surgió en septiembre y también fue vinculada recientemente al ataque contra The University of New Mexico, que obligó a desviar ambulancias tras afectar a su hospital.
Según un portavoz de Michigan State University, la actividad parecía corresponder a un posible compromiso de credenciales. La investigación no ha encontrado indicios de que se comprometiera con éxito el entorno central de Active Directory ni de que otros datos de la universidad fueran accedidos, modificados o robados. La institución no respondió a las solicitudes posteriores de comentarios sobre la publicación de los atacantes.
Michigan State University ya sufrió un ataque de ransomware en 2020 atribuido a Netwalker ransomware gang. BYOD también fue relacionada el mes pasado con un supuesto ataque contra Trump Mobile y la posterior filtración de datos de 3.615 clientes, un caso que atrajo el escrutinio del Congreso.
Fuente: <a href="https://therecord.media/michigan-state-university-byod-gang-cyber-incident">The Record</a>.
Más noticias
 Comprometen 4.837 cuentas de GitHub para robar credenciales cloud
 Bogotá investiga un posible acceso a la cuenta de una agencia de salud vinculada a una falsa amenaza de bomba
 Ataques activos contra ScreenConnect comprometen MSP y afectan a decenas de organizaciones
 Check Point corrige un zero-day explotado para obtener acceso root
 Detenidos 354 sospechosos en una operación internacional contra mercados de la dark web
 SCKit intenta propagarse entre MSP mediante ataques contra ScreenConnect