
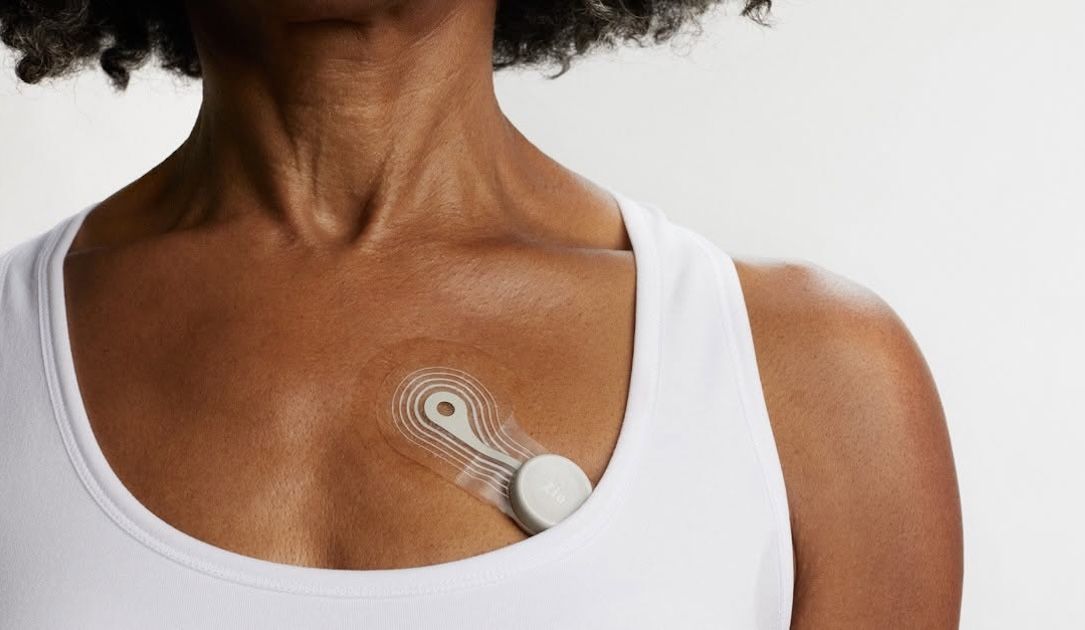
iRhythm informó de una brecha que afectó al menos a 360.000 personas tras un ciberataque detectado el 8 de junio. La compañía comenzó a presentar esta semana notificaciones ante varios estados, después de determinar que el acceso no autorizado se produjo en sistemas de terceros.
La empresa indicó que 298.647 personas de Texas y otras 69.526 de South Carolina resultaron afectadas. iRhythm también presentó notificaciones de brecha en California.
La investigación determinó que los atacantes tuvieron acceso a los sistemas de la compañía entre el 3 y el 8 de junio mediante un ataque de ingeniería social contra aplicaciones empresariales alojadas por terceros. Los delincuentes accedieron y descargaron nombres, direcciones, números de teléfono, números de cuenta de pacientes de iRhythm, números de serie de dispositivos, números de seguro médico, fechas de servicio y fechas de nacimiento.
En una comunicación presentada ante la Securities and Exchange Commission (SEC), iRhythm señaló que recibió mensajes de un actor de amenazas que afirmaba haber obtenido información sensible y exigía un pago para no divulgarla. La compañía confirmó posteriormente que determinados datos habían sido exfiltrados.
iRhythm aseguró que el incidente no afectó a sus sistemas clínicos, dispositivos médicos, productos, fabricación ni distribución, y que no provocó interrupciones operativas. La empresa añadió que no tiene pruebas de que la información personal se haya utilizado o vaya a utilizarse para cometer fraude de identidad.
Fuente: The Record.
Más noticias
 Nikkei comunica una tercera brecha en un mes con 1,83 millones de registros expuestos
 Anne Arundel County confirma una brecha de datos tras una intrusión en agosto
 Zeabur cerrará tras sufrir una segunda brecha de seguridad en dos meses
 AOMEI aún no ha notificado a los clientes afectados por el secuestro de sus actualizaciones
 Versiones de OVHcloud CLI comprometidas en GitHub distribuían malware para robar secretos
 Ahold Delhaize confirma un ciberataque que afectó a servicios en Estados Unidos y Europa