El 27 de octubre de 2026, University of New Mexico Health Sciences Center informó de un ciberataque que provocó interrupciones de sistemas y afectó a la atención sanitaria y a las actividades académicas. UNM Health limitó temporalmente las nuevas admisiones, desvió ambulancias a hospitales cercanos y suspendió cirugías ambulatorias y citas. UNM Hospital y Sandoval Regional Medical Center permanecieron abiertos, mientras que las clases de sus cuatro escuelas de ciencias de la salud fueron canceladas y se pidió a los empleados no esenciales que trabajaran desde casa.
El grupo de ransomware Byod reivindicó el ataque y afirmó haber comprometido 36.000 sistemas del campus principal y de los entornos hospitalarios, incluidos bosques de Active Directory, la infraestructura de Group Policy, el tenant completo de Microsoft Entra y dos bases de datos Oracle. También aseguró haber accedido a datos personales de estudiantes y empleados, registros de recursos humanos, nóminas y Banner, correos internos, información de investigación, citas hospitalarias y datos de pacientes, incluidos listados de Cerner EHR. UNM Health Sciences no confirmó estas acusaciones.
UNM Health Sciences comunicó posteriormente que sus sistemas electrónicos críticos habían vuelto a estar operativos, que los hospitales funcionaban con normalidad y que se habían reanudado las ambulancias, las citas y los procedimientos programados. La organización indicó que una evaluación realizada con socios externos concluyó que el incidente afectó a algunos dispositivos de usuario final, pero no penetró en los sistemas centrales ni en los servidores. También recomendó a pacientes, empleados y estudiantes mantenerse atentos ante comunicaciones no solicitadas y campañas de phishing. Fuente: BleepingComputer.
Más noticias
 GMO insta a sus clientes a apagar los equipos ante una amenaza de ransomware
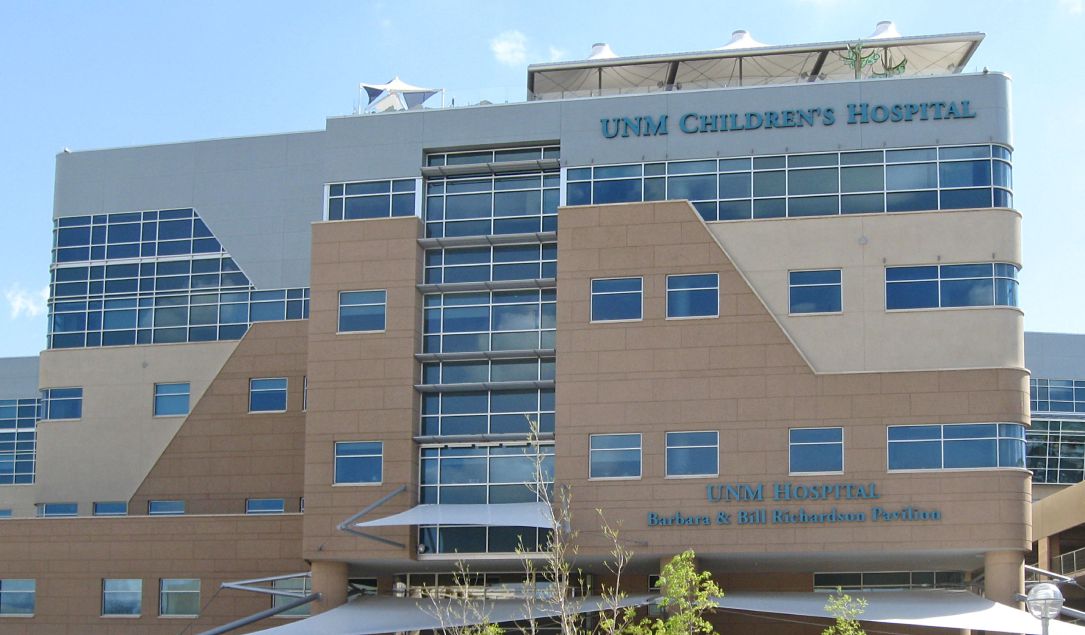 University of New Mexico Health Sciences Center desvía ambulancias tras un ciberataque
 Un ciberataque interrumpe varios sistemas municipales de Columbia
 ENGIE confirma una brecha de datos que afecta a clientes en Francia
 Quest Diagnostics alerta de un posible acceso a datos de pacientes tras un ciberataque
 Railway pide rotar secretos tras detectar actividad sospechosa